[SSI] Sensibilisation par l'actualité : frigos piratés
Rédigé par Joseph MICACCIA
Aucun commentaire
Classé dans : CyberAttaque
Aujourd’hui les frigos (en pleine nuit), demain les feux de signalisation (tous au vert) ou les barrages hydrauliques, ou les robots aspirateurs, ou les véhicules électriques, ou…
...n’importe quel autre truc qui sera devenu « piratable » à cause des portes informatiques qu’il aura fallu ouvrir pour satisfaire les outils modernes (dopés à l’IA) ou les logiciels non mis à jour… comme les frigos des supermarchés : on n'a pas fini de protéger nos installations informatiques !
Rappel des faits :
- Dans la nuit du 11 au 12 octobre 2026, une cyberattaque d'envergure a ciblé les systèmes de régulation frigorifique Danfoss, impactant plus de 300 supermarchés français (Intermarché, Super U, E.Leclerc...).
- Les pirates informatiques ont exploité une faille de sécurité logicielle pour détourner le système de dégivrage automatique, forçant les installations à chauffer en continu à 50°C au lieu de refroidir.
- Destruction massive des stocks : Les chambres froides se sont transformées en fours durant la nuit, entraînant plusieurs millions d'euros de pertes de marchandises alimentaires.
- Flambée de la consommation d'énergie : Le fonctionnement forcé des résistances électriques a provoqué une surcharge réseau de 144 à 216 MWh en une seule nuit, équivalant à la consommation de milliers de foyers, et générant d'importants surcoûts électriques pour les distributeurs.
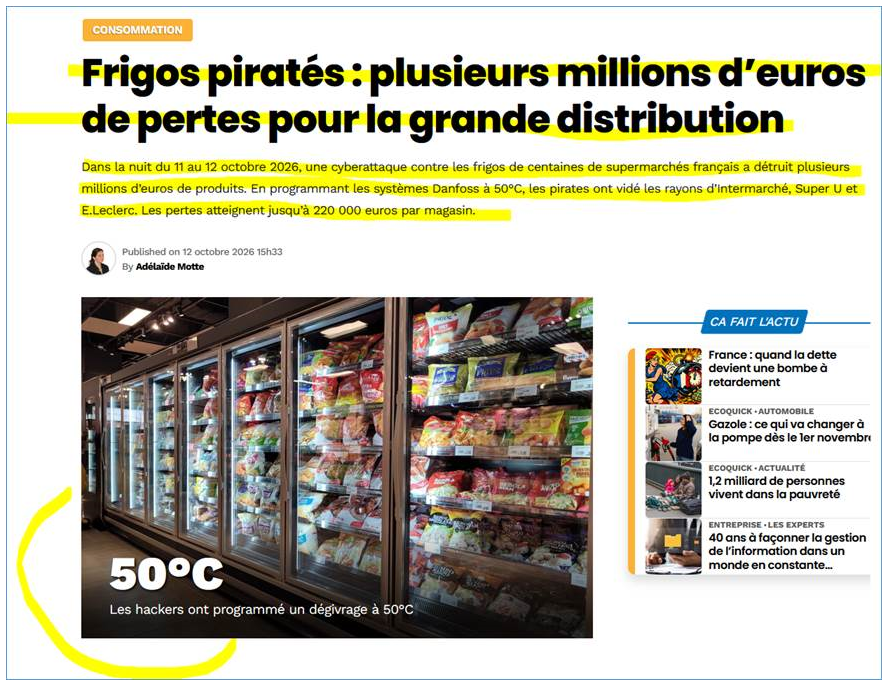
Dans notre monde où le numérique est omniprésent, les pirates informatiques ont un haut pouvoir de nuisance et font feu de tout bois, surtout en HNO (heures non ouvrées).
Ici aussi, c’était encore pendant la nuit : soit lesdits pirates sont insomniaques, soit ils sont dans un autre fuseau horaire, soit…
Dans tous les cas, il est indispensable de redoubler de vigilance (à toute heure), voire anticiper…
Chez nous, pour prévenir d'une éventuelle défaillance des climatiseurs dans nos DataCenters internes, on a un petit truc pour les alertes automatiques par SMS, 24/7/365 :
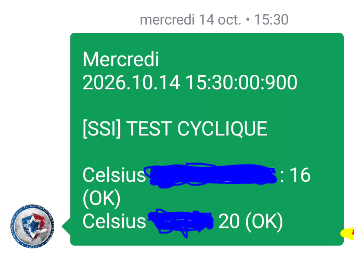
Cela fonctionne parfaitement, depuis des années : un tout petit logiciel interroge les différentes machines (à distance, par le réseau informatique) pour savoir leur température... Puis il envoie une alerte par SMS si la température est en dehors de la plage de tolérance, ou si la machine interrogée ne répond pas. Il envoie aussi des tests cycliques quotidiennement (auto-contrôles).
C'est un système DIY (Do It Yourself) qu'on a créé nous-mêmes. Il existe aussi des tas de solutions dites "professionnelles"... payantes, mais probablement pas plus performantes ;-)
Un truc comme celui-là, même en version payante, aurait évité les millions d'euros de marchandises gâchées, que les assureurs ne veulent pas rembourser. Mais quelqu'un devra payer : le constructeur, ou le frigoriste... ou le consommateur... quelqu'un paiera.
Update : Alexis (cf. précédents articles) a signalé que les pirates avaient déjà fait un coup similaire, chez les militaires américains, le mois dernier :
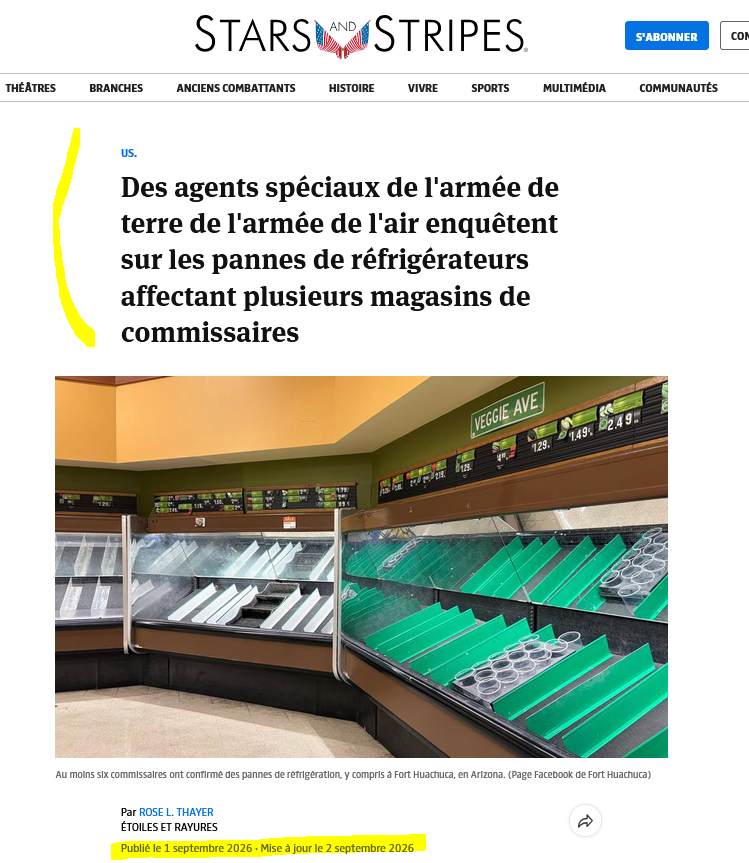
Article américain traduit automatiquement par GOOGLE
Les pirates auraient-ils fait un test... un mois avant l'attaque globale ?
Le mot de l'IA :
La France fait face à une recrudescence majeure des cyberattaques en raison d'un ensemble de facteurs techniques, géopolitiques et structurels :
Statut géopolitique et ciblage étatique : En tant que membre permanent du Conseil de sécurité de l'ONU et puissance européenne, la France est une cible privilégiée pour l'espionnage, le sabotage et les déstabilisations menées par des groupes de hackers étatiques (notamment dans un contexte de tensions géopolitiques accrues).
Statut géopolitique et ciblage étatique : En tant que membre permanent du Conseil de sécurité de l'ONU et puissance européenne, la France est une cible privilégiée pour l'espionnage, le sabotage et les déstabilisations menées par des groupes de hackers étatiques (notamment dans un contexte de tensions géopolitiques accrues).
Centralisation massive des données : La numérisation à outrance des services publics, des administrations (comme la DGFiP ou les plateformes d'identité) et des entreprises a créé des réservoirs immenses de données personnelles et sensibles très prisées sur le dark web.
Erreurs humaines et retard de sécurisation : Plus de 80 % des attaques débutent par une erreur humaine (hameçonnage, mots de passe faibles), couplées à des retards dans l'application de normes de sécurité strictes, comme l'authentification forte à double facteur qui accuse du retard sur certaines plateformes malgré les directives européennes (NIS 2).
Industrialisation et professionnalisation de la cybercriminalité : Les attaques par rançongiciels (ransomwares) et l'usage croissant de l'intelligence artificielle générative par les pirates multiplient le volume et l'efficacité des campagnes de phishing.
Vulnérabilité des infrastructures connectées : L'élargissement des cibles à de nouveaux secteurs (comme les systèmes de réfrigération industriels de la grande distribution récemment ciblés) montre que de nombreux équipements connectés restent accessibles ou insuffisamment segmentés.

